국내 은행권들의 해킹이 AI 기반 침투 도구가 활용된 정황이 확인되면서 사이버 공격의 속도와 규모를 키울 수 있다는 우려가 커지면서 보안의 중요성이 강조되고 있다. [사진=hbs 제공] 아우토크립트는 인공지능(AI)을 활용한 사이버 공격 속도가 높아지는 시대에 대비해 ‘보안내재화’ 기반으로 피지컬 AI 보안 영역으로 확대하고 있다. 최근 국내 금융권에서 연쇄적으로 발생한 해킹 사고가 AI를 활용한 사이버 공격의 현실화 가능성을 보여주고 있다. 특히 공격 과정에서 인공지능(AI) 기반 침투 도구가 활용된 정황이 확인되면서 AI가 사이버 공격의 속도와 규모를 키울 수 있다는 우려가 커지고 있다. 문제는 이런 공격이 금융권에만 머물지 않는다는 점이다. 자동차와 로봇, 산업설비 등 AI가 현실 세계의 기계를 움직이는 피지컬 AI가 확산되면 사이버 공격의 결과가 정보 유출을 넘어 물리적 사고로 이어질 수 있다. 최근 닷새 동안 시중은행과 저축은행, 캐피탈사 등 7개 금융사가 해킹 피해를 신고했다. 일부 은행에서는 고객과 직원 등의 개인정보 유출도 확인됐다. 주목할 점은 공격 대상이다. 인터넷·모바일뱅킹 같은 핵심 금융망보다 대출모집인이 이용하는 외부 업무시스템이나 직원용 업무지원시스템 등 외부에 연결된 주변 시스템이 주요 공격 경로가 됐다. 공격 과정에서는 AI 자율 침투테스트 도구인 ARTEX의 흔적도 확인됐다. ARTEX는 AI 에이전트를 활용해 시스템을 탐색하고 취약점을 찾아내는 오픈소스 도구다. 다만 공개된 도구인 만큼 이를 사용했다는 사실만으로 공격 주체나 배후를 특정할 수는 없다. 이번 사건에서 중요한 것은 특정 도구가 아니라 AI가 사람이 하던 취약점 탐색과 공격 경로 분석을 훨씬 빠르게 수행할 수 있다는 점이다. AI가 사이버 공격에 가져온 가장 큰 변화는 공격자를 완전히 대체하는 것이 아니다. 사람이 상당한 시간과 전문성을 들여 수행하던 정찰과 취약점 탐색을 자동화해 공격에 필요한 시간과 비용을 낮추는 것이다. 실제로 AI 침투 도구를 이용하면 목표 시스템을 자동으로 탐색하고 취약점을 찾은 뒤 공격을 시도할 수 있다. 공격이 막히면 다른 방법을 찾아 다시 시도하는 것도 가능하다. 과거에는 숙련된 해커가 일일이 확인해야 했던 수많은 시스템을 AI가 빠르게 스캔할 수 있게 되면서 보안이 상대적으로 취약한 주변 시스템까지 공격 대상이 될 수 있다. 결국 방어 역시 핵심 시스템만 지키는 방식에서 벗어나 전체 공...
Related
네이버클라우드, 베트남 FPT와 AI 팩토리 사업 추진…아태 시장 강화
3 minutes ago
0

컴투스 ‘SWC2026’, 아메리카컵 마무리…캐나다 ‘SAPPYYY’ 우승
6 minutes ago
0
라이엇, '2026 롤드컵' 주제곡 공개…'페이커' 이상혁 조명
15 minutes ago
0
네오위즈 '디제이맥스' 아트북, 예약 판매 30분 만에 1000부 돌파
16 minutes ago
0
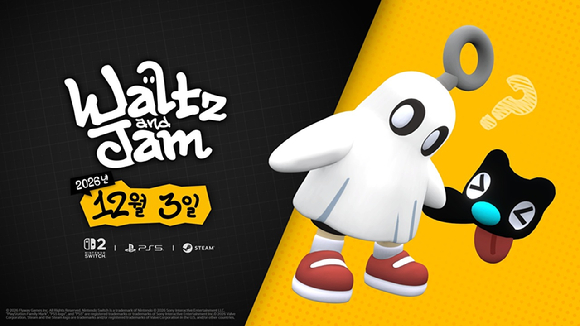
크래프톤 플라이웨이게임즈, 12월 3일 신작 '왈츠앤잼' 글로벌 출시
16 minutes ago
0
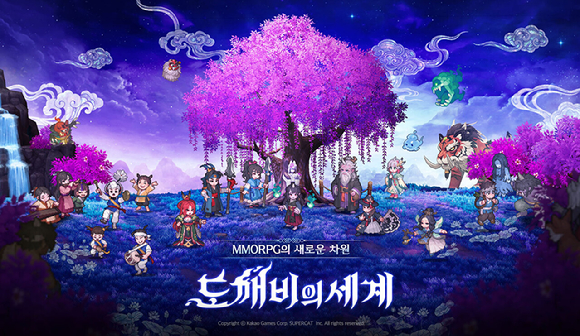
카카오게임즈 '도깨비의세계', 양대 마켓 매출 2위
16 minutes ago
0
컴투스 'SWC2026' 아메리카 컵, 캐나다 SAPPYYY 우승
16 minutes ago
0
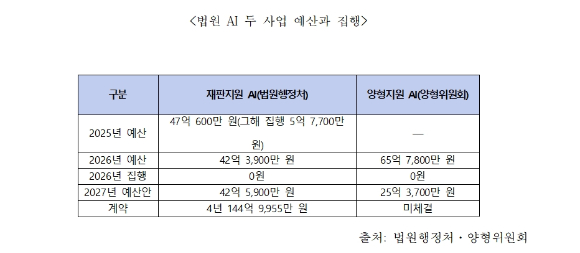
"법원 AI 예산 108억원 편성하고도 집행 0원"
17 minutes ago
0
Popular

[아시안게임] 유도 김민종, 남자 100㎏이상급 동메달…2회 연속 메달
1 week ago
112


박진영, 12월 서울서 사흘간 연말 콘서트 '웨트'
1 week ago
105

Accelerate your SAP modernization with Kiro
1 week ago
103
마이크론이 먼저 확인한 메모리 호황…삼성·SK하이닉스는 '비용 변수'
1 week ago
103
방탄소년단, 자체예능 '달려라 방탄 2.0'으로 돌아온다
1 week ago
101

Show GN: 5달러 시계에 Claude·Codex 사용량을 띄워봤습니다
1 week ago
97
[2026 노벨상] 생리의학상…뇌에 대한 이해 바꿔놓은 이들에게
6 days ago
96
프로들도 줄지어 샷 점검… KLPGA 스타 사랑방 된 더헤븐CC 연습장
3 weeks ago
88

김재열, 동계올림픽 7개 종목 협의체 이끈다…WOF 회장 선출
6 days ago
87
 English (US) ·
© Clint IT 2026. All rights are reserved
