외부 노출 자산의 유형별 현황과 주요 위험을 확인할 수 있는 Censys ASM 대시보드 화면. [사진=엔큐리티 제공] 최근 은행·저축은행·캐피탈 등 금융권에서 개인정보 유출 사고가 잇따르면서, 고객 정보에 접근할 수 있는 외부 노출 자산에 대한 보안 관리가 더욱 중요해지고 있다. 엔큐리티(대표 김동욱)는 금융권의 추가 침해 예방을 위해 Censys ASM(Attack Surface Management, 공격 표면 관리)을 활용할 수 있다고 8일 밝혔다. Censys ASM은 조직의 외부 노출 자산을 파악하고 관련 위험을 관리하는 글로벌 보안 솔루션이다. Censys ASM은 공격자와 같은 외부 시각에서 조직이 인지하지 못한 자산과 설정 오류, 알려진 취약점을 식별한다. 이번 사고에서 공격 통로로 지목된 조회·업무지원 서비스처럼 외부에서 접근 가능한 웹 서비스와 관리 페이지를 사전에 파악하면, 보안 담당자가 노출 상태를 점검하고 접근 제한 등 대응 조치를 신속히 취할 수 있다. 회사 측은 이번 공격이 AI를 활용해 금융권 전반을 무작위로 탐색한 뒤 취약한 곳을 집중 공략하는 양상을 보인 것으로 알려진 만큼, 외부 노출 지점을 먼저 파악하고 줄이는 것이 중요하다고 강조했다. 특히 Censys ASM은 일회성 점검에 그치지 않고 외부 노출 자산과 위험의 변화를 지속적으로 모니터링한다. Censys가 축적한 전 세계 인터넷 인텔리전스를 기반으로 외부 노출 자산을 식별하는 방식이다. 이는 시스템에 에이전트를 설치하거나 부하가 발생하는 점검을 수행하는 기존 솔루션과 달리 서비스 운영 환경에 영향을 주지 않는다. 따라서 서비스를 중단 없이 운영해야 하는 금융권에서 외부 노출 자산을 점검하고 위험을 신속하게 관리하는 효과적인 방안이 될 수 있다. 또한 금융권뿐 아니라 통신·공공·의료 등 24시간 대고객 서비스를 운영하는 기업과 기관도 노출 자산을 파악하고 유사 위협에 선제적으로 대응할 수 있다는 것이 회사 측의 설명이다. 엔큐리티 전략사업부 최홍준 상무는 "보유 자산 목록만으로는 실제 외부에 노출된 서비스를 모두 파악하기 어려울 수 있다"며 "공격에 악용될 수 있는 자산을 놓치지 않으려면 외부에서 접근 가능한 자산을 먼저 확인하고, 새로 생기는 노출과 위험도 지속적으로 점검해야 한다"고 말했다. 한편, 엔큐리티는 Censys 한국 총판으로 솔루션 공급과 고객 환경에 맞는 기술 지원을 담당하고 있다.
Related
구글·메타·엑스·틱톡, 韓정부 자료요구에 '묵묵부답'…법 이행 점검 실효성 논란
25 minutes ago
0
김상철 한컴그룹 회장, 한글학회 특별 공로 표창 수상
26 minutes ago
0
앤트로픽, AI 모욕하면 대화 종료한다…이용 정책 개정
3 hours ago
3
금융권 AI 해킹, 中 조직 연루 정황…아르텍스는 개발 중단
3 hours ago
4
앤트로픽 AI 모델, 美 경찰에 미제 살인사건 허위 제보
3 hours ago
4
포스코DX, '인핸스'에 20억 투자…온톨로지 기반 에이전틱 AI 고도화
3 hours ago
4
배충식 KAIST 총장, 아이언맨 되다
3 hours ago
4
틸론, 'Dstation X' 전 라인업 조달 등록 완료…공공기관 입찰 없이 구매한다
3 hours ago
4
Popular

[아시안게임] 유도 김민종, 남자 100㎏이상급 동메달…2회 연속 메달
1 week ago
100


박진영, 12월 서울서 사흘간 연말 콘서트 '웨트'
1 week ago
95

Accelerate your SAP modernization with Kiro
1 week ago
94
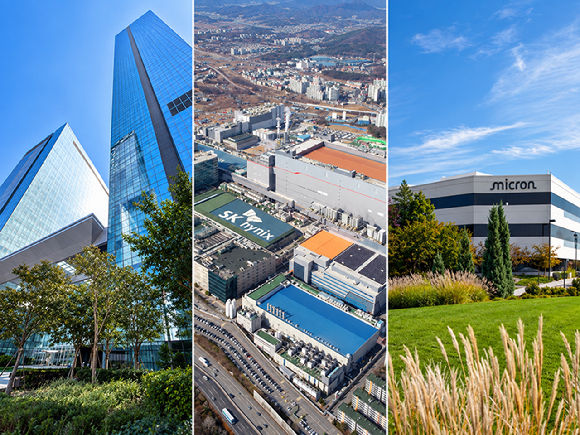
마이크론이 먼저 확인한 메모리 호황…삼성·SK하이닉스는 '비용 변수'
6 days ago
93
방탄소년단, 자체예능 '달려라 방탄 2.0'으로 돌아온다
1 week ago
91

Show GN: 5달러 시계에 Claude·Codex 사용량을 띄워봤습니다
1 week ago
87
[2026 노벨상] 생리의학상…뇌에 대한 이해 바꿔놓은 이들에게
5 days ago
85

프로들도 줄지어 샷 점검… KLPGA 스타 사랑방 된 더헤븐CC 연습장
3 weeks ago
82

 English (US) ·
© Clint IT 2026. All rights are reserved
